做完这篇你能得到什么
上一期安装了3x-ui,并创建了一个Reality节点,今天我们添加两个 Hysteria2 节点:一个走 UDP 443 直连,另一个开启 20000–30000 端口跳跃,并将数据都转发到 5193 端口,网络正常时用 443节点,运营商开始掐 UDP 时切到跳跃节点,并将他们添加到,v2rayN,v2rayNG,shadowrocket 三个客户端。
前提: 已经按 3X-UI 安装 + Reality 节点 那篇装好了 3X-UI,并且域名已经解析到这台 VPS 。
此时如果 TCP 443 端口上正跑着 Reality,也不用担心:这两个 Hysteria2 入站都只用 UDP,和 TCP 443 上的 Reality 节点互不影响,可以同时存在,不会彼此冲突。
准备工作:3X-UI 版本和证书
确认 3X-UI 版本
本文的内容和步骤,都基于 3X-UI v3.7 版本。如果你的面板版本太旧,建议安装新版本后,再跟着本文操作。不要在跑着节点的老面板上直接升级:版本跨度大时,原有节点可能出问题,要升级的话也先做好备份。
打开面板 → 入站列表 → 添加入站,协议下拉菜单里能看到 hysteria 就可以继续。
准备 TLS 证书
Hysteria2 必须走 TLS,这一点和 Reality 不一样,需要提前装好域名证书。
- 跟着上一期给面板上过证书的:这一步可直接跳过。后面创建入站时,点一下「从面板设置证书」按钮就能直接用上。
- 还没有证书的:SSH 登录 VPS,输入
x-ui打开菜单,用里面的 SSL 证书管理给域名申请证书,并设置为面板证书。之后同样用「从面板设置证书」按钮添加,不用手动记路径。
域名如果托管在 Cloudflare,这条解析记录要保持灰云(仅 DNS)。Hysteria2 走的是 UDP,小黄云代理不了。
接下来我们逐步说明UDP 443 直连和端口跳跃 Hysteria2 节点的设置方法
方案 A:UDP 443 直连 Hysteria2 节点
方案 A 的完整流程:在 3X-UI 建入站 → 绑定客户端→ Oracle 开端口 → 导入代理工具。四步做完就能用。
第一步:在 3X-UI 建入站
面板 → 入站列表 → 添加入站。窗口里有五个标签页:基础配置、传输、安全、嗅探、高级配置。没提到的字段都保持默认。
① 基础配置
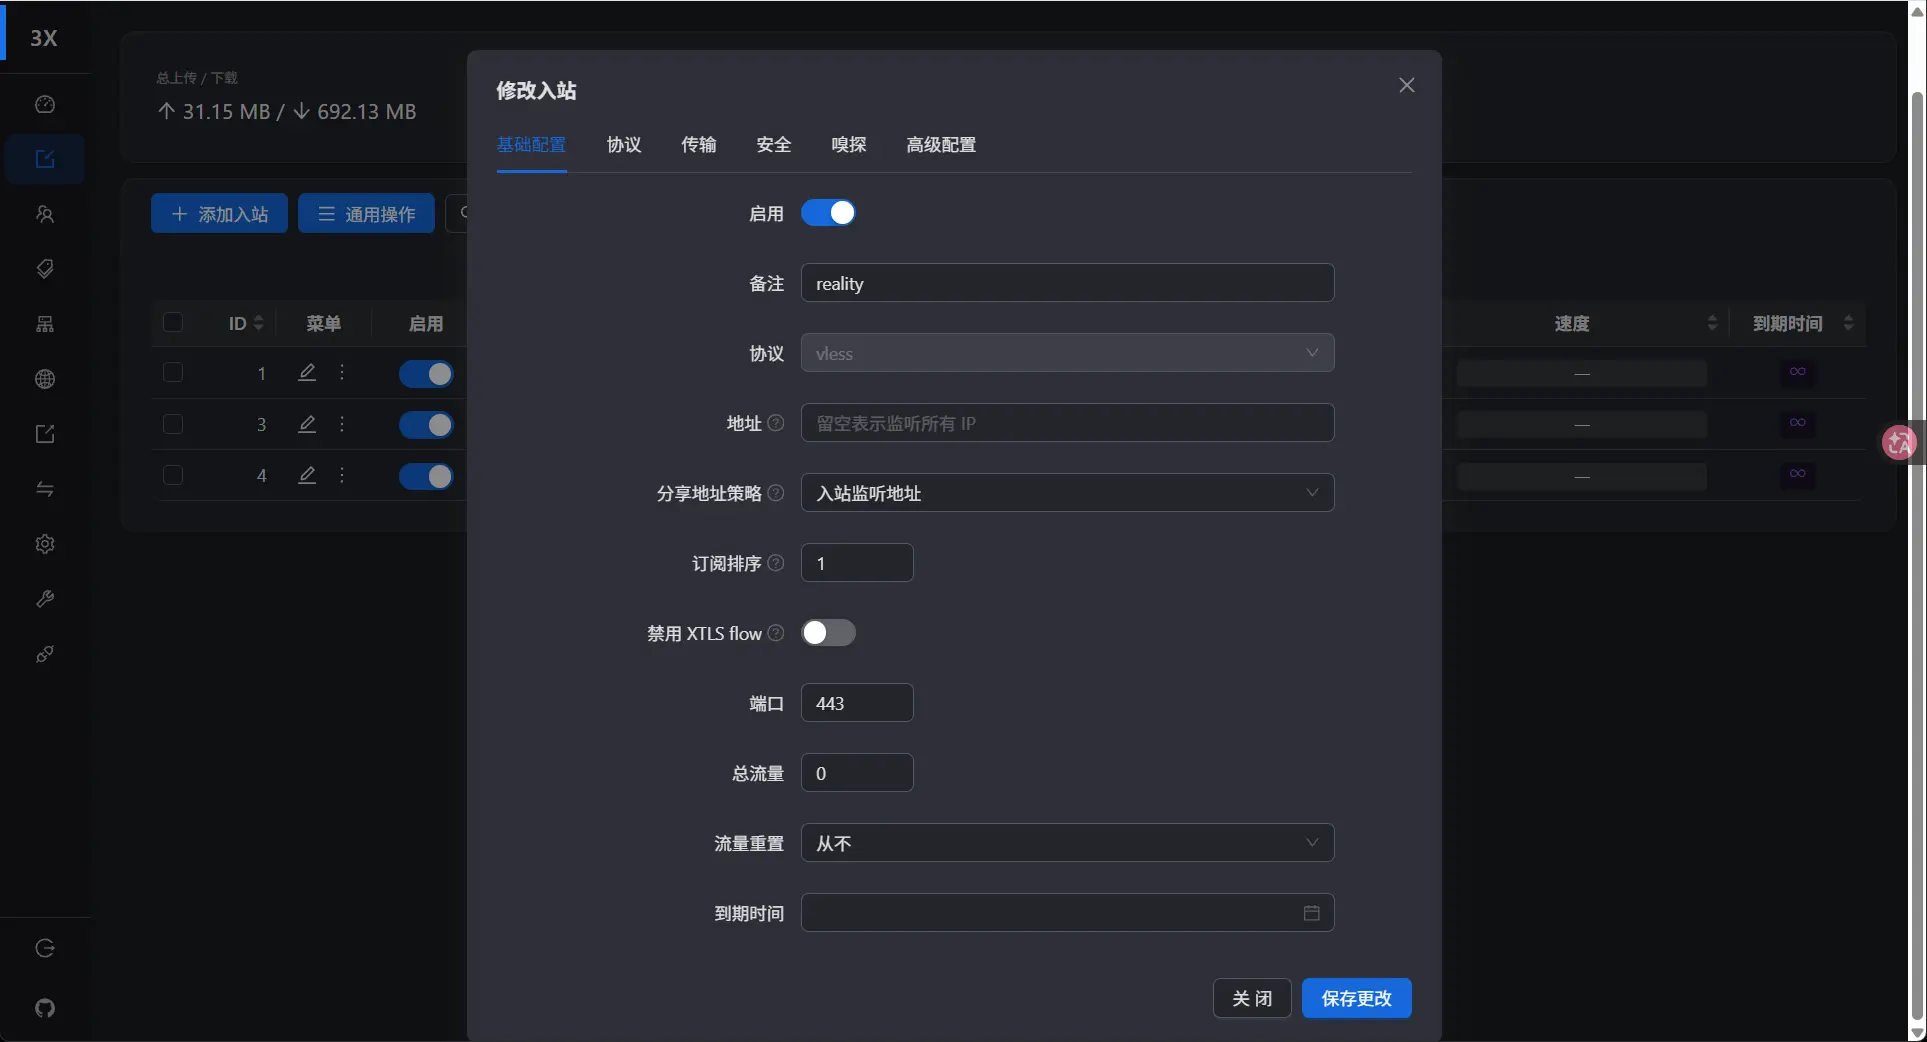
| 字段 | 设置 |
|---|---|
| 备注 | hy2-443 |
| 协议 | hysteria |
| 地址 | 留空(监听所有 IP) |
| 端口 | 443 |
| 总流量 / 流量重置 / 到期时间 | 默认 |
分享地址策略:决定分享链接、二维码里写的服务器地址,保持默认即可。等导入客户端后看一眼「地址」:是你的域名就没问题;如果是一串 IP,手动改成域名就行。
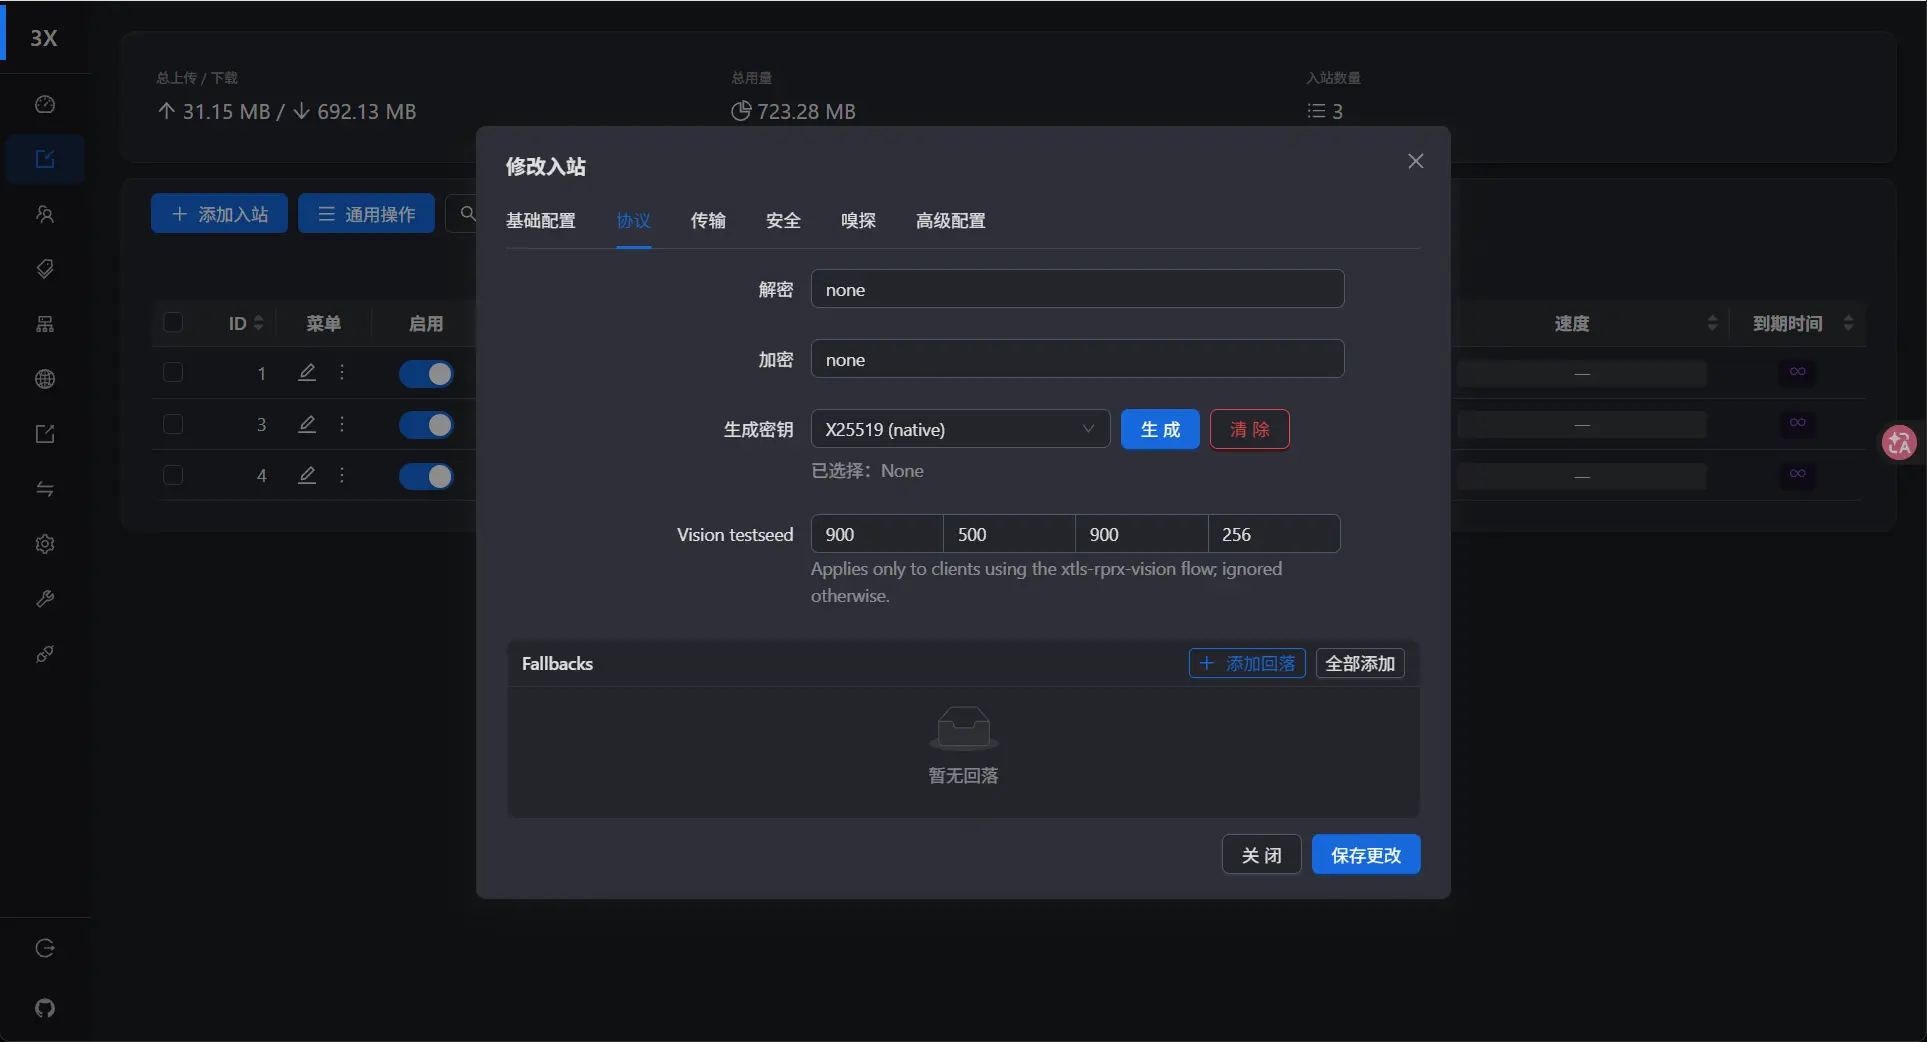
**② 协议 **
③ 传输
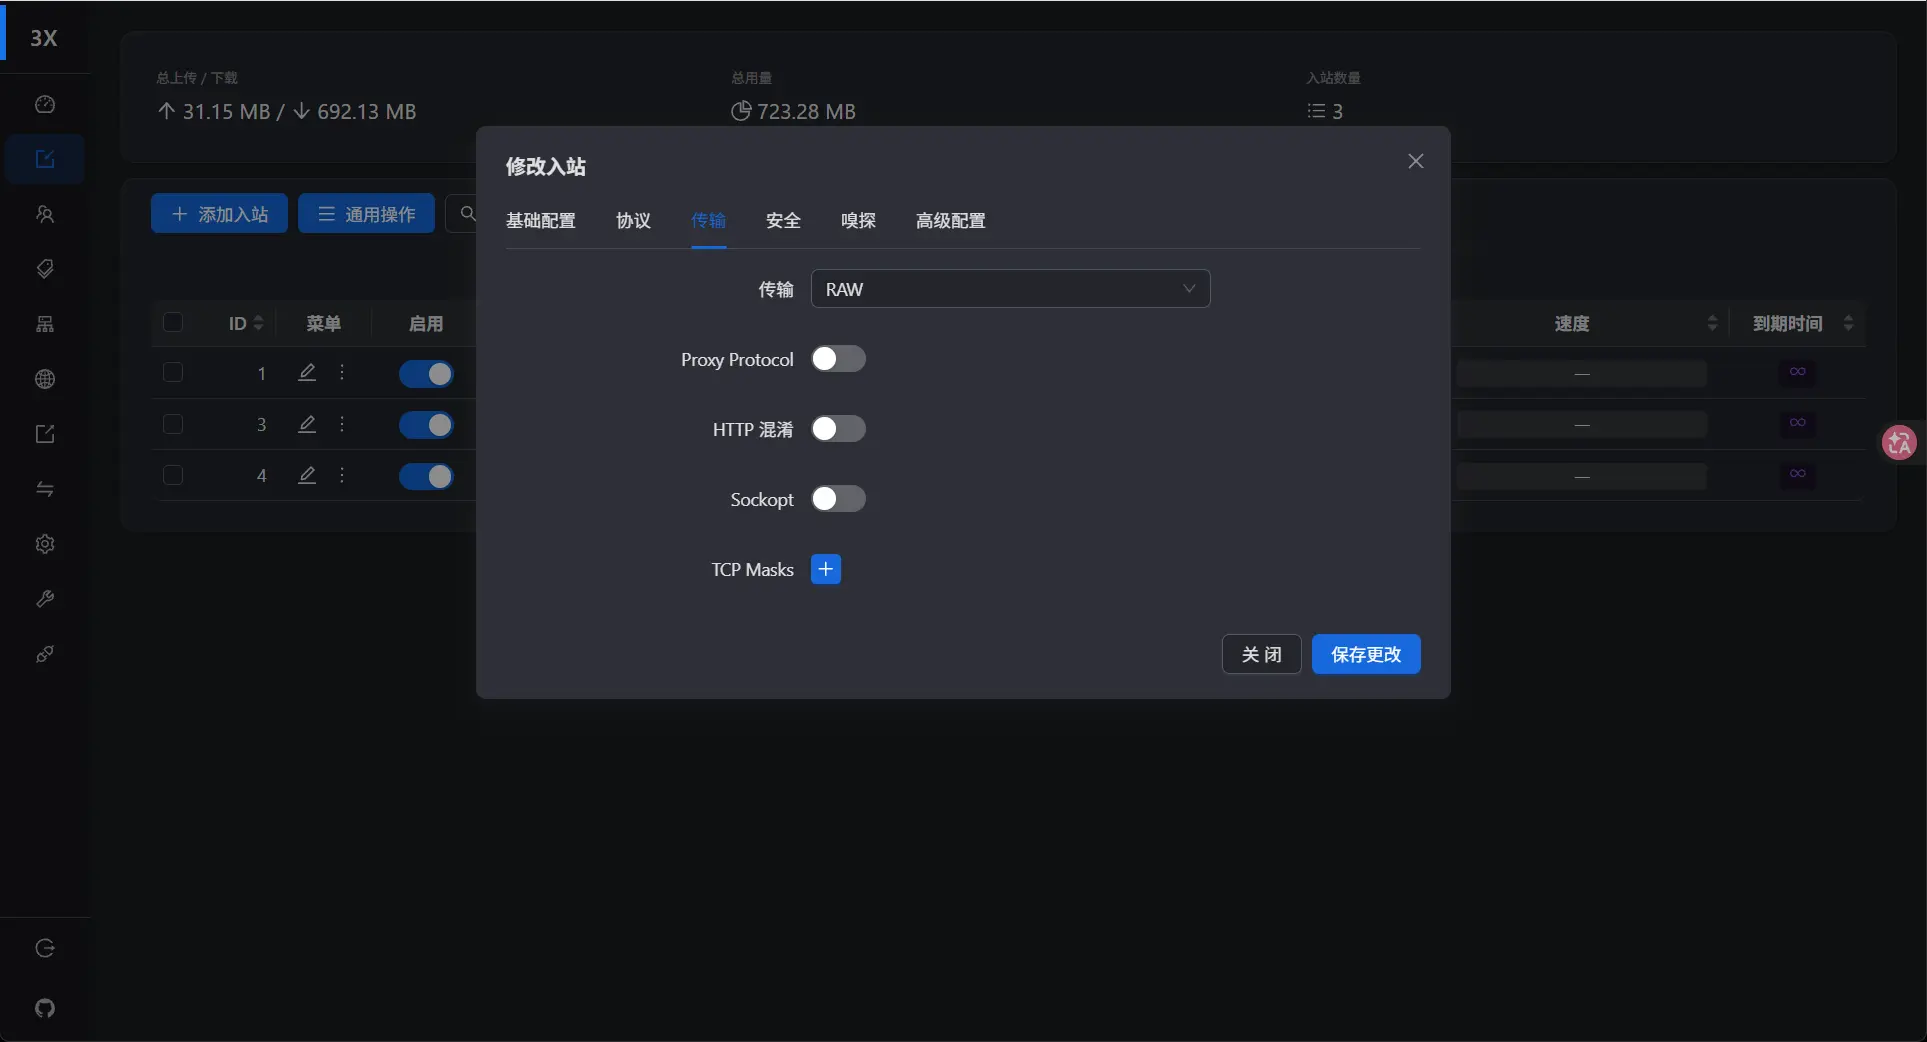
点「UDP Mask 1」旁边的红色垃圾桶,把整个 Mask 删掉,其余保持默认,伪装开关也关着。
UDP Mask 1 就是 Salamander 混淆,方案 A 不用它,原因有两个:
- 在 443 上,像 HTTP/3 本身就是伪装。 不混淆时流量看起来就是普通网站的 HTTP/3;加了混淆反而变成一串看不出是什么的随机 UDP,更显眼。
- 客户端更省事。 不用额外填混淆类型和混淆密码,少一个出错点。
如果你的网络连 443 上的 HTTP/3 也会被干扰,也可以保留它,客户端同样填上混淆密码就行。
④ 安全
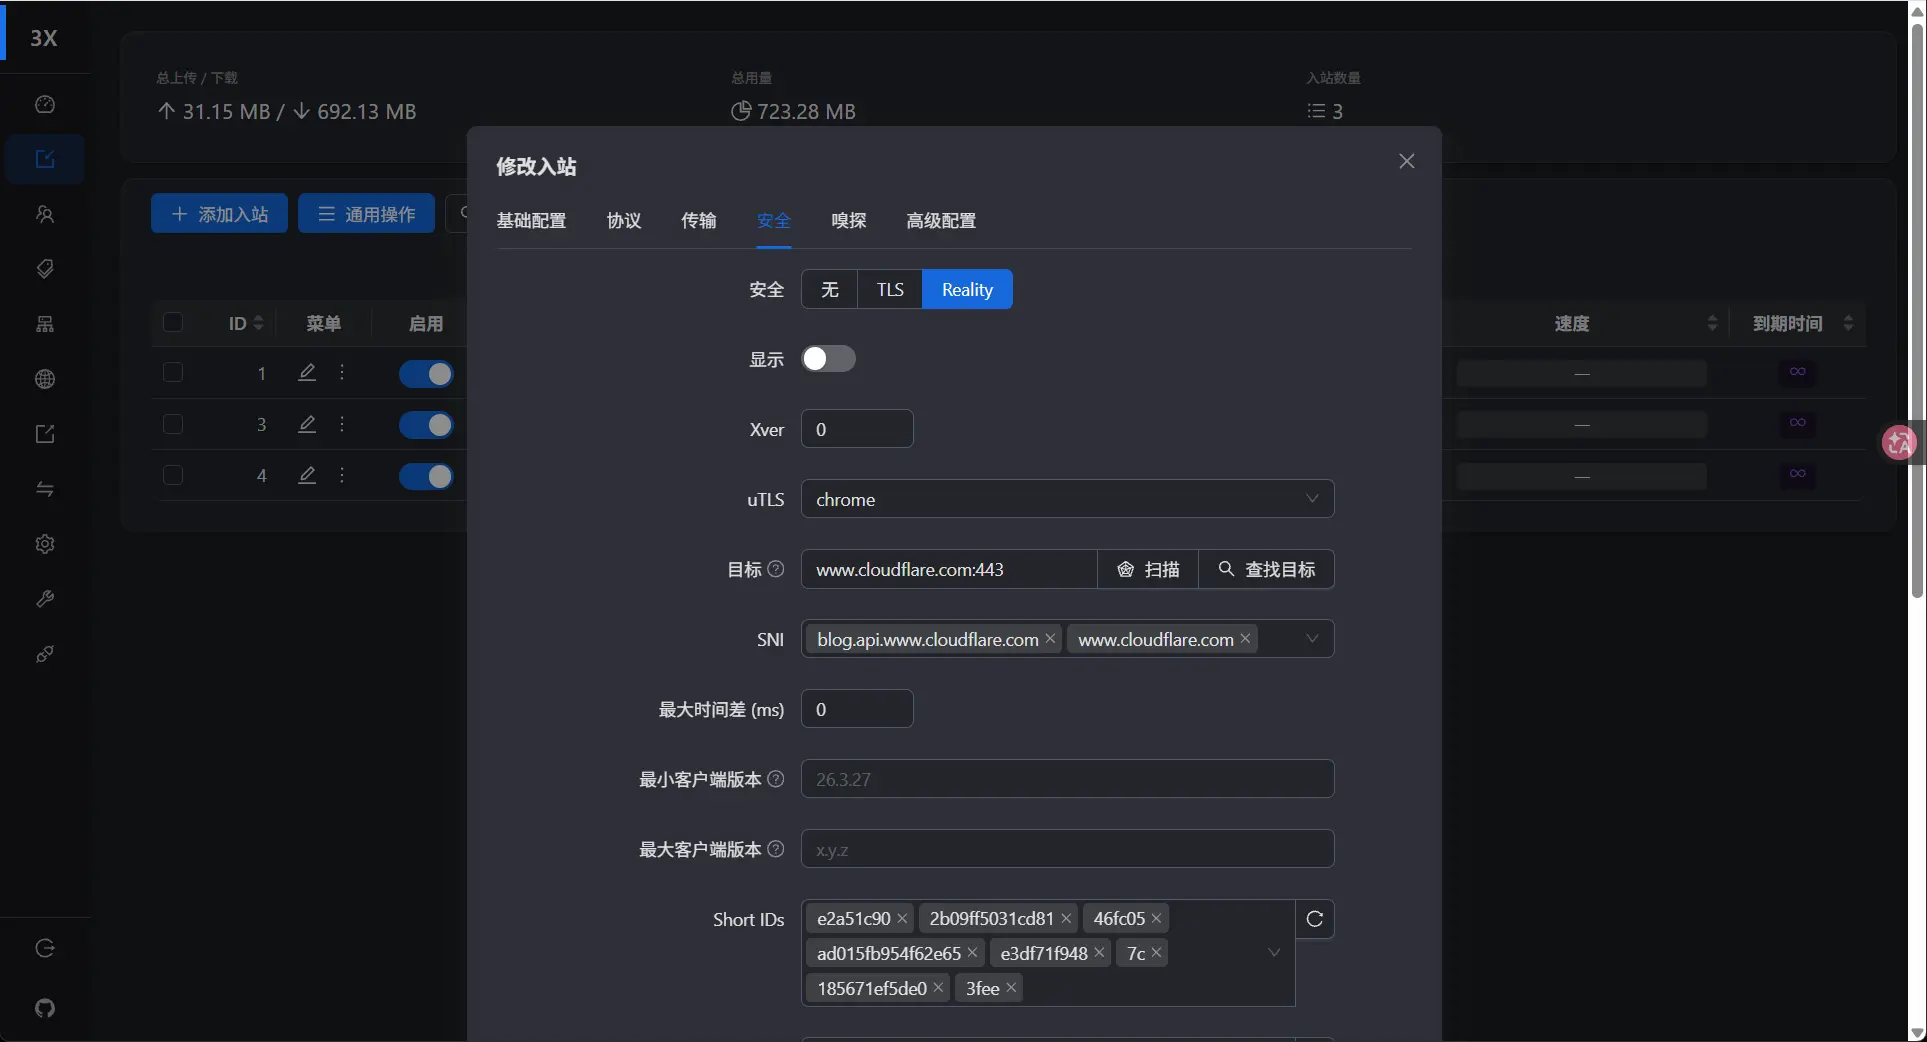
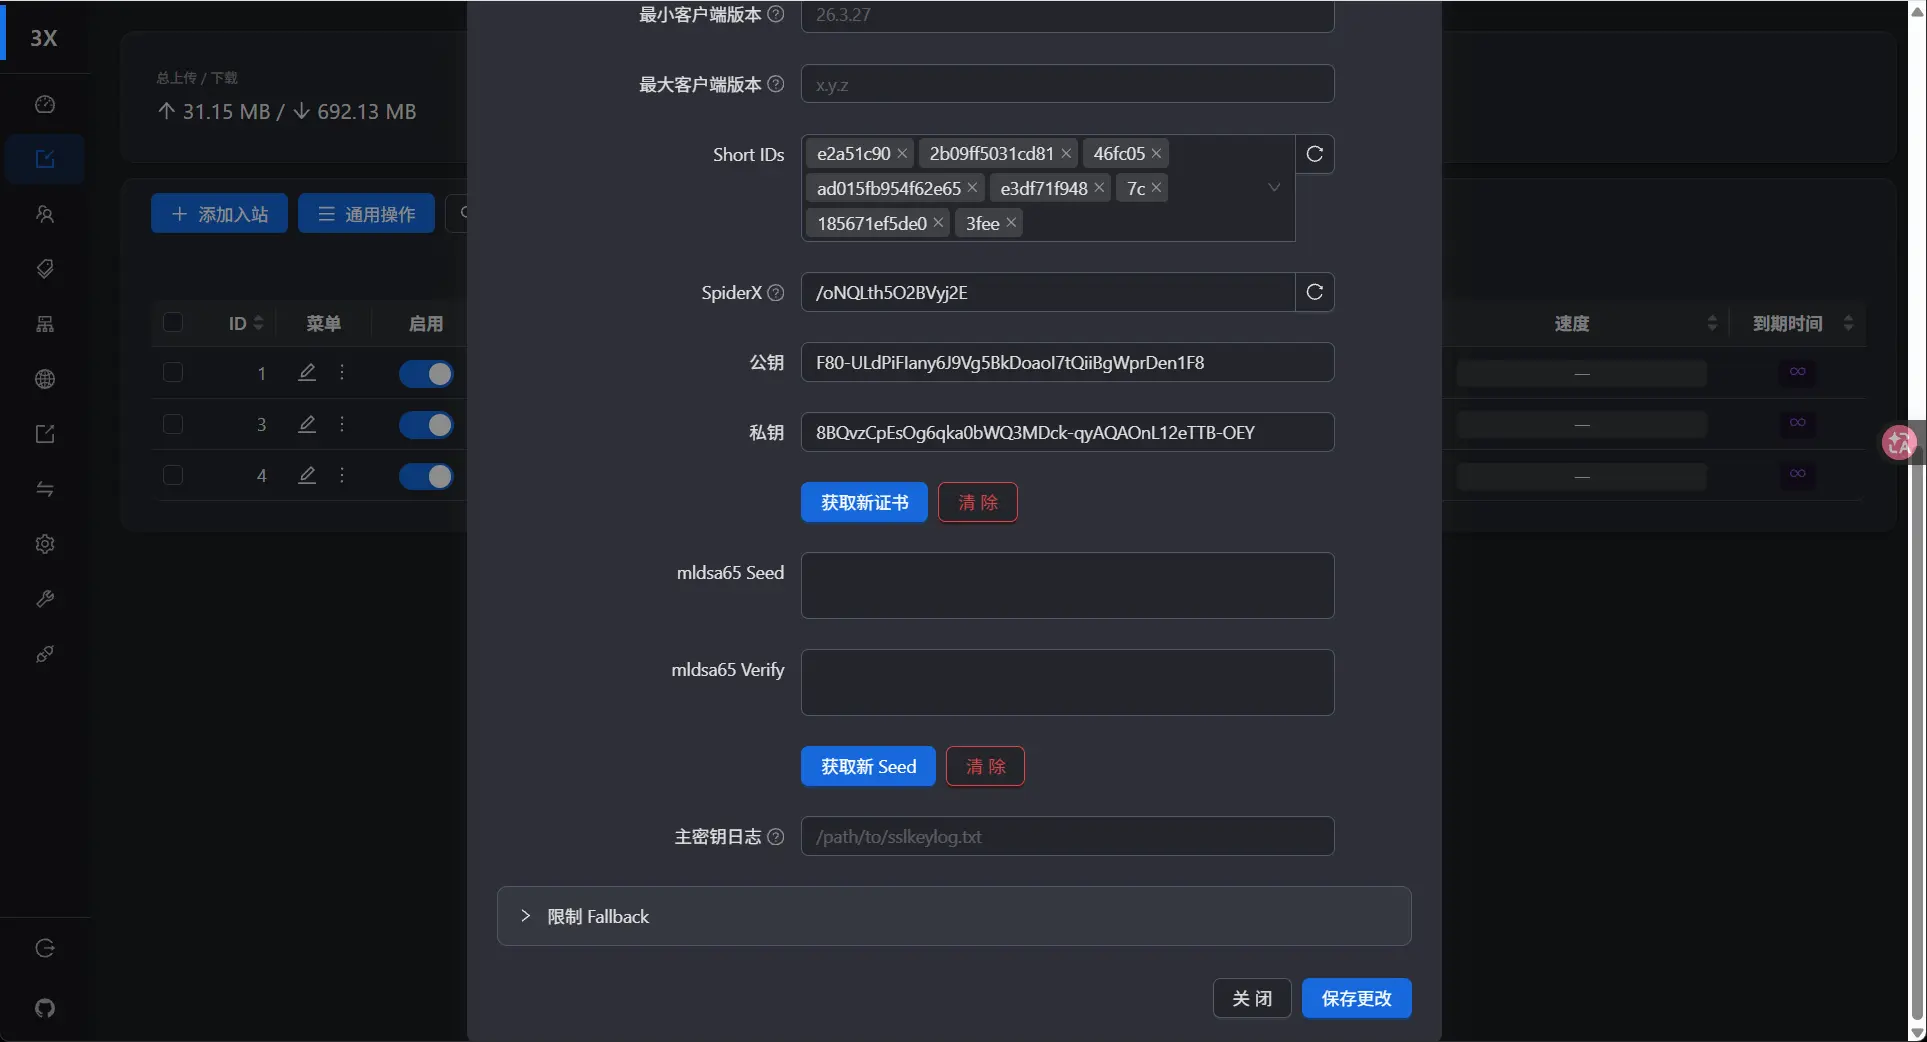
| 字段 | 设置 |
|---|---|
| 安全 | TLS |
| SNI | 你的域名(为什么见表格下方说明) |
| 最小 / 最大版本 | 默认 1.2 / 1.3 即可,QUIC 实际只用 1.3 |
| ALPN | 保留 h3,不要删 |
| uTLS | None(这是客户端指纹,服务端用不上) |
| 拒绝未知 SNI | 可以打开,能挡掉一部分扫描 |
| 数字证书 1 | 选「文件路径」,点 从面板设置证书 自动填好公钥、私钥路径 |
| 其余(ECH、OCSP、证书固定等) | 默认留空 |
点「从面板设置证书」用的是面板自己的证书,所以面板域名要和这里 SNI 填的域名是同一个。
SNI 怎么填
服务器握手时用的是你配置的那张证书,SNI 这个字段主要是写进分享链接,告诉客户端用哪个名字去验证证书。
| SNI 填写 | 结果 |
|---|---|
| 不填 | 链接里没有 sni=,客户端会拿「地址」当 SNI。地址是域名就能连,地址是 IP 就会证书验证失败 |
| 填 IP | 证书上写的是域名,和 IP 对不上,验证失败,连不上 |
| 填域名 | 不管链接地址是 IP 还是域名都能通过验证,推荐 |
不要靠客户端的「跳过证书验证」来绕过这个问题,那样别人可以冒充你的服务器,TLS 就白开了。
⑤ 嗅探
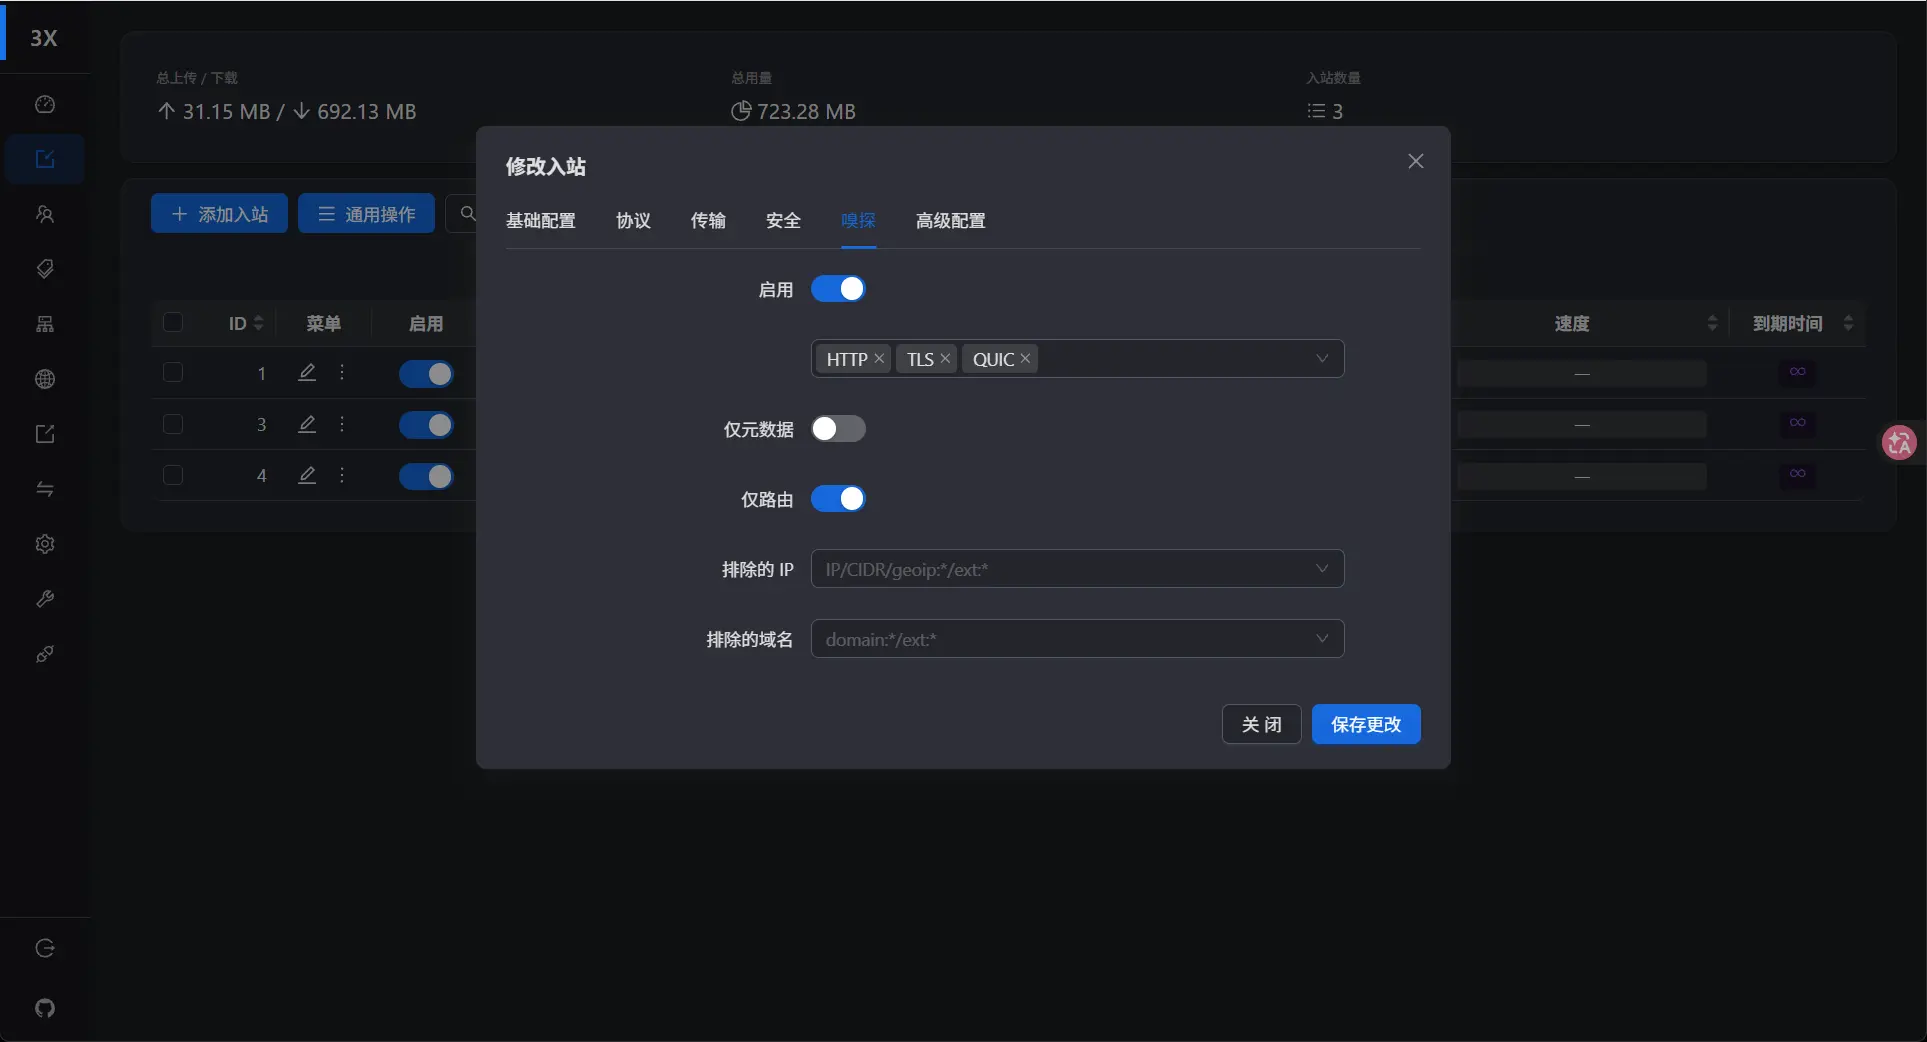
| 字段 | 设置 | 说明 |
|---|---|---|
| 启用 | 开 | |
| 协议 | HTTP、TLS、QUIC | 删掉 FAKEDNS,没配 FakeDNS 时它没用 |
| 仅元数据 | 关 | 打开后不读流量内容,HTTP / TLS / QUIC 嗅探全部失效 |
| 仅路由 | 开 | 嗅探到的域名只用来匹配路由规则,不改写连接目标,避免个别 App、QUIC 连接出错 |
第二步:添加客户端
①添加客户端
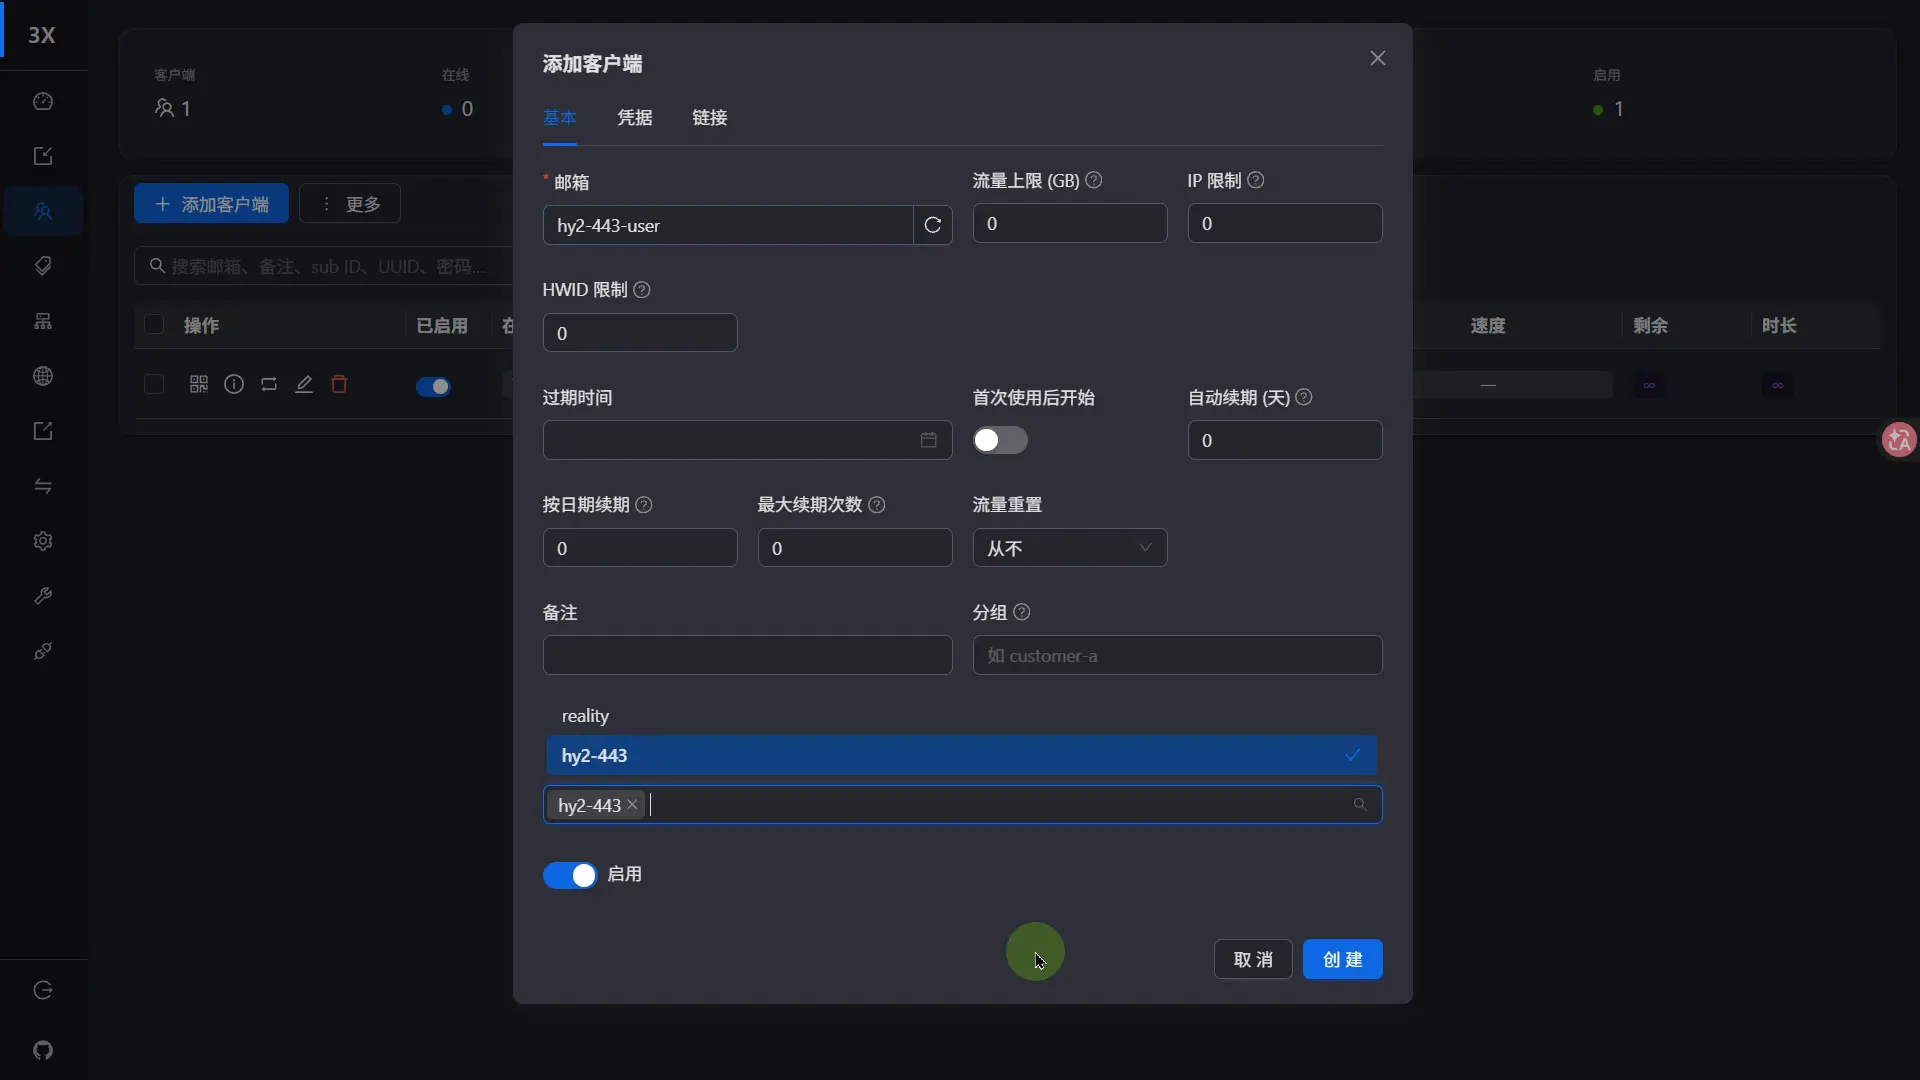
点「创建」,入站就建好了。新版 3X-UI 把客户端和入站分开管理了,连接用的密码要去单独的「客户端」页面设置:
- 左侧菜单点 客户端 → 添加客户端。
- 基本标签页:「邮箱」其实就是客户端名称,改成好认的名字,比如
hy2-443-user;「关联入站」选 hy2-443。流量上限、过期时间等保持默认。如果窗口里有 Flow,留空即可:它只对 VLESS(比如上一篇的 Reality 节点)有效,Hysteria2 用不上。 - 凭据标签页:看最下面的 Hysteria 认证,这一串就是客户端连接用的密码,用自动生成的即可。上面的 UUID、密码、订阅 ID 是给其他协议和订阅用的,Hysteria2 用不上。
- 点「创建」。
② 创重启 Xray
|
|
重启后确认端口在监听:
|
|
有输出就说明 Xray 已经在这个端口上跑起来了。
第三步:打开 Oracle 的两道锁
装过 Reality 的朋友应该还记得,Oracle 有两道防火墙:控制台的安全列表,和系统里自带的 iptables。两道都要放行,缺一道都不通。
这里注意一下2096端口是否开启,不开订阅功能用不了。如果是跟着上期视频步骤操作过来的,这个端口已经开启了。
第一道:控制台安全列表
实例详情 → 主 VNIC 所在子网 → 安全列表 → 添加入站规则:
| 源 CIDR | IP 协议 | 目标端口范围 |
|---|---|---|
| 0.0.0.0/0 | UDP | 443 |
源端口范围留空。如果实例还绑定了网络安全组(NSG),NSG 里也加同样一条。用 IPv6 的,再加一条源为 ::/0 的规则。
第二道:系统 iptables
先看看现在有哪些规则:
|
|
你会在靠后的位置看到一条 REJECT,它负责把前面没匹配上的包全部挡掉。
Oracle 官方 Ubuntu 镜像的 INPUT 链末尾有一条 REJECT。用 -A 追加的规则会排在它后面,写了等于没写,所以必须用 -I 插到最前面:
|
|
用 IPv6 的,把 iptables 换成 ip6tables 再执行一遍,然后再保存。
再强调两个禁忌,都是我见过有人翻车的:
- 不要执行
iptables -F清空规则。 Oracle 镜像里有放行元数据服务和 iSCSI 的规则,清空后实例可能直接失联。 - 不要另外启用 ufw。 它和镜像自带的规则叠在一起,很容易把 SSH 也挡在外面,把自己锁在服务器门外。
跑两条命令确认一下:
|
|
第四步:拿到节点链接 → 导入客户端测试
回面板刷新页面,有两个入口:
- 二维码图标:上面一组是订阅链接,像机场订阅一样包含所有线路;下面一组是单条节点链接,可以单独导入。
- 右侧的圆圈图标:除了同样两组链接,还能看到节点的具体参数。
链接长这样:
|
|
导入后打开节点编辑页,核对这几项:地址是你的域名、端口 443、SNI 是你的域名、「跳过证书验证」关闭、端口跳跃留空。
v2rayN(Windows)
- 复制链接,v2rayN 主界面按
Ctrl + V(或「服务器 → 从剪贴板导入」)。 - 双击节点打开编辑页,地址是域名,端口 443,SNI 是域名,跳过证书验证是关的。
- 选中节点,右键「测试真连接延迟」,出现延迟数字就说明通了。
v2rayNG(Android)
- 点右上角「+」→「扫描二维码」。
- 点节点右边的编辑图标,核对上面几项。
- 选中节点,点右下角的连接按钮,再点顶部的「已连接,点击测试连接」。
Shadowrocket(iOS)
- 打开 Shadowrocket,点左上角的「扫描」图标→「扫描二维码」。
- 点节点右边的「i」进入编辑页,核对上面几项。
- 回到首页点「连通性测试」,再打开顶部的开关。
能测通,方案 A 就完成了。
方案 B:5193 + 端口跳跃 Hysteria2 节点
方案 B 的流程和 A 一样:建入站 → 绑定客户端 → 开端口 → 导入代理工具。多出来的是两件事:传输里要开 UDP Hop,服务器上要多跑一条端口转发命令。
第一步:在 3X-UI 建入站
再点一次「添加入站」,新建第二个入站。
① 基础配置
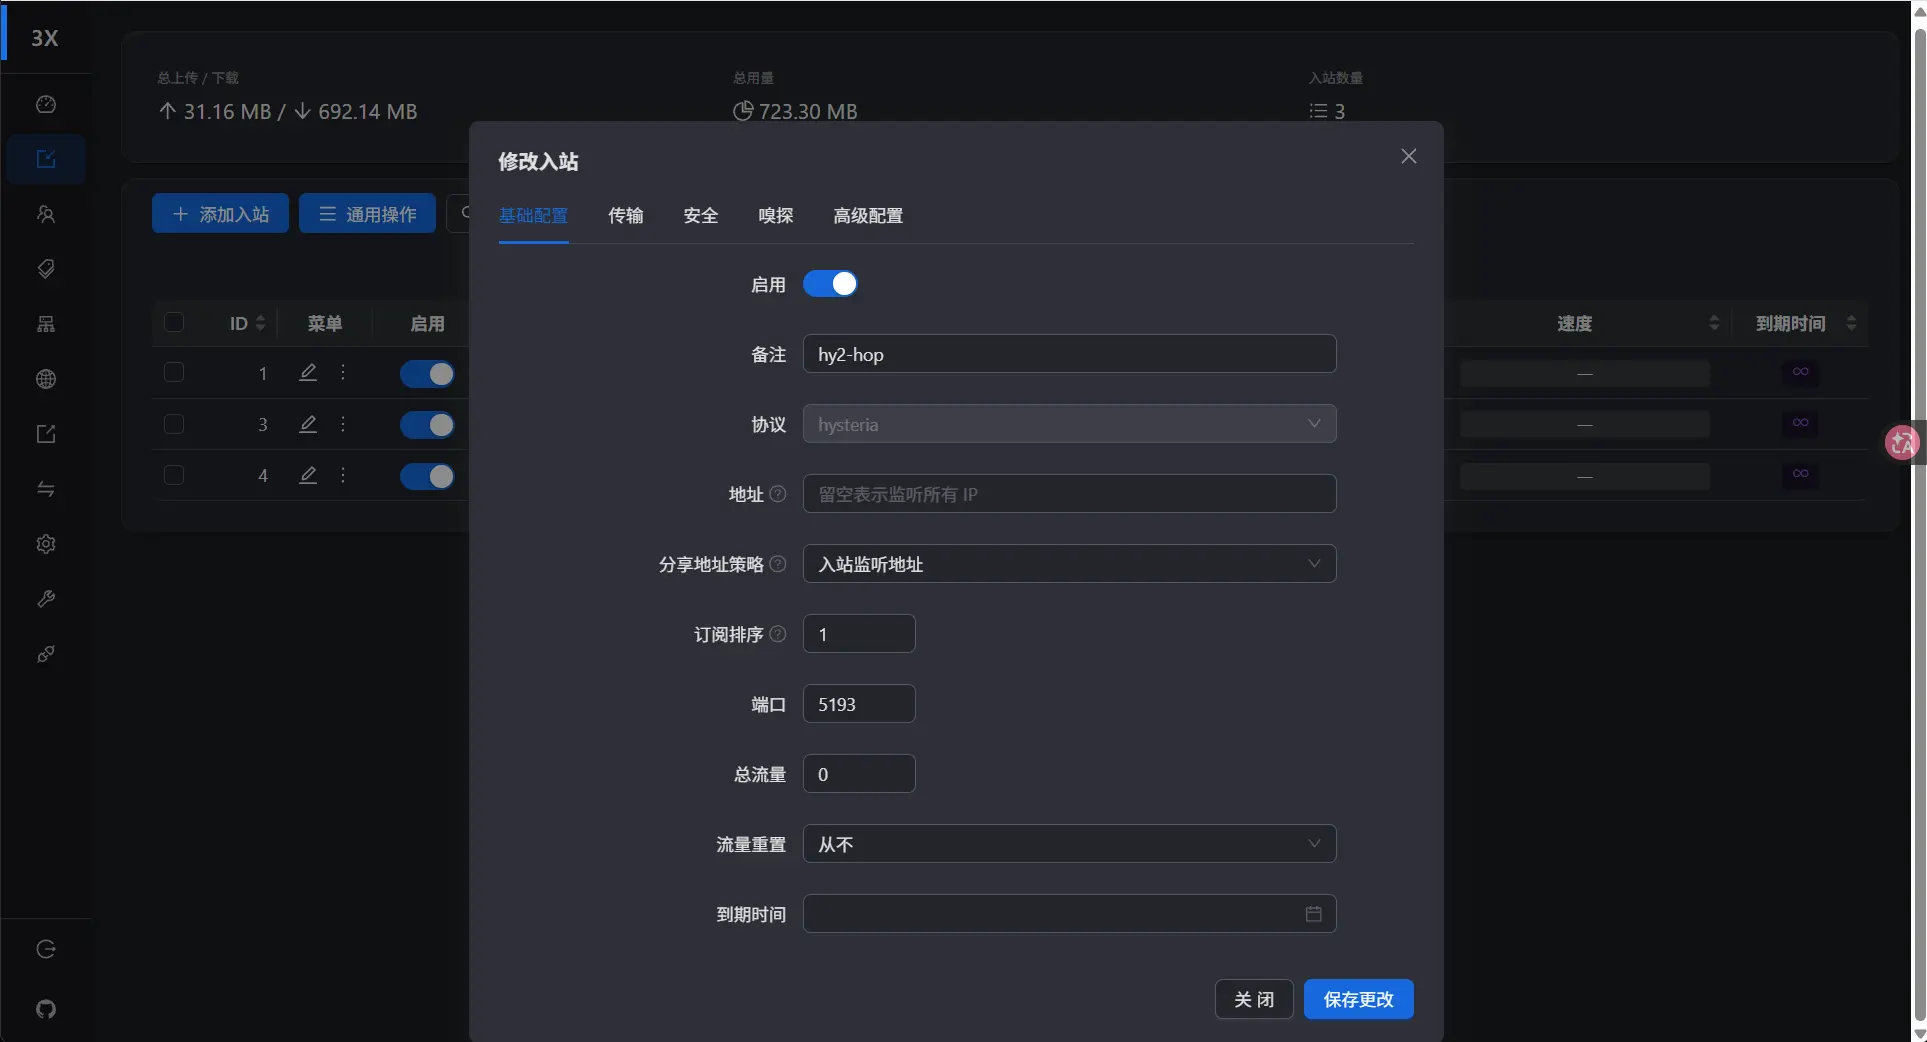
| 字段 | 设置 |
|---|---|
| 备注 | hy2-hop |
| 协议 | hysteria |
| 地址 | 留空 |
| 端口 | 5193 |
| 总流量 / 流量重置 / 到期时间 | 默认 |
分享地址策略保持默认,和方案 A 一样。这里的5193端口是自定义的,你也可以自定义其他端口,但这个端口不要包含在跳跃端口范围内。
② 传输
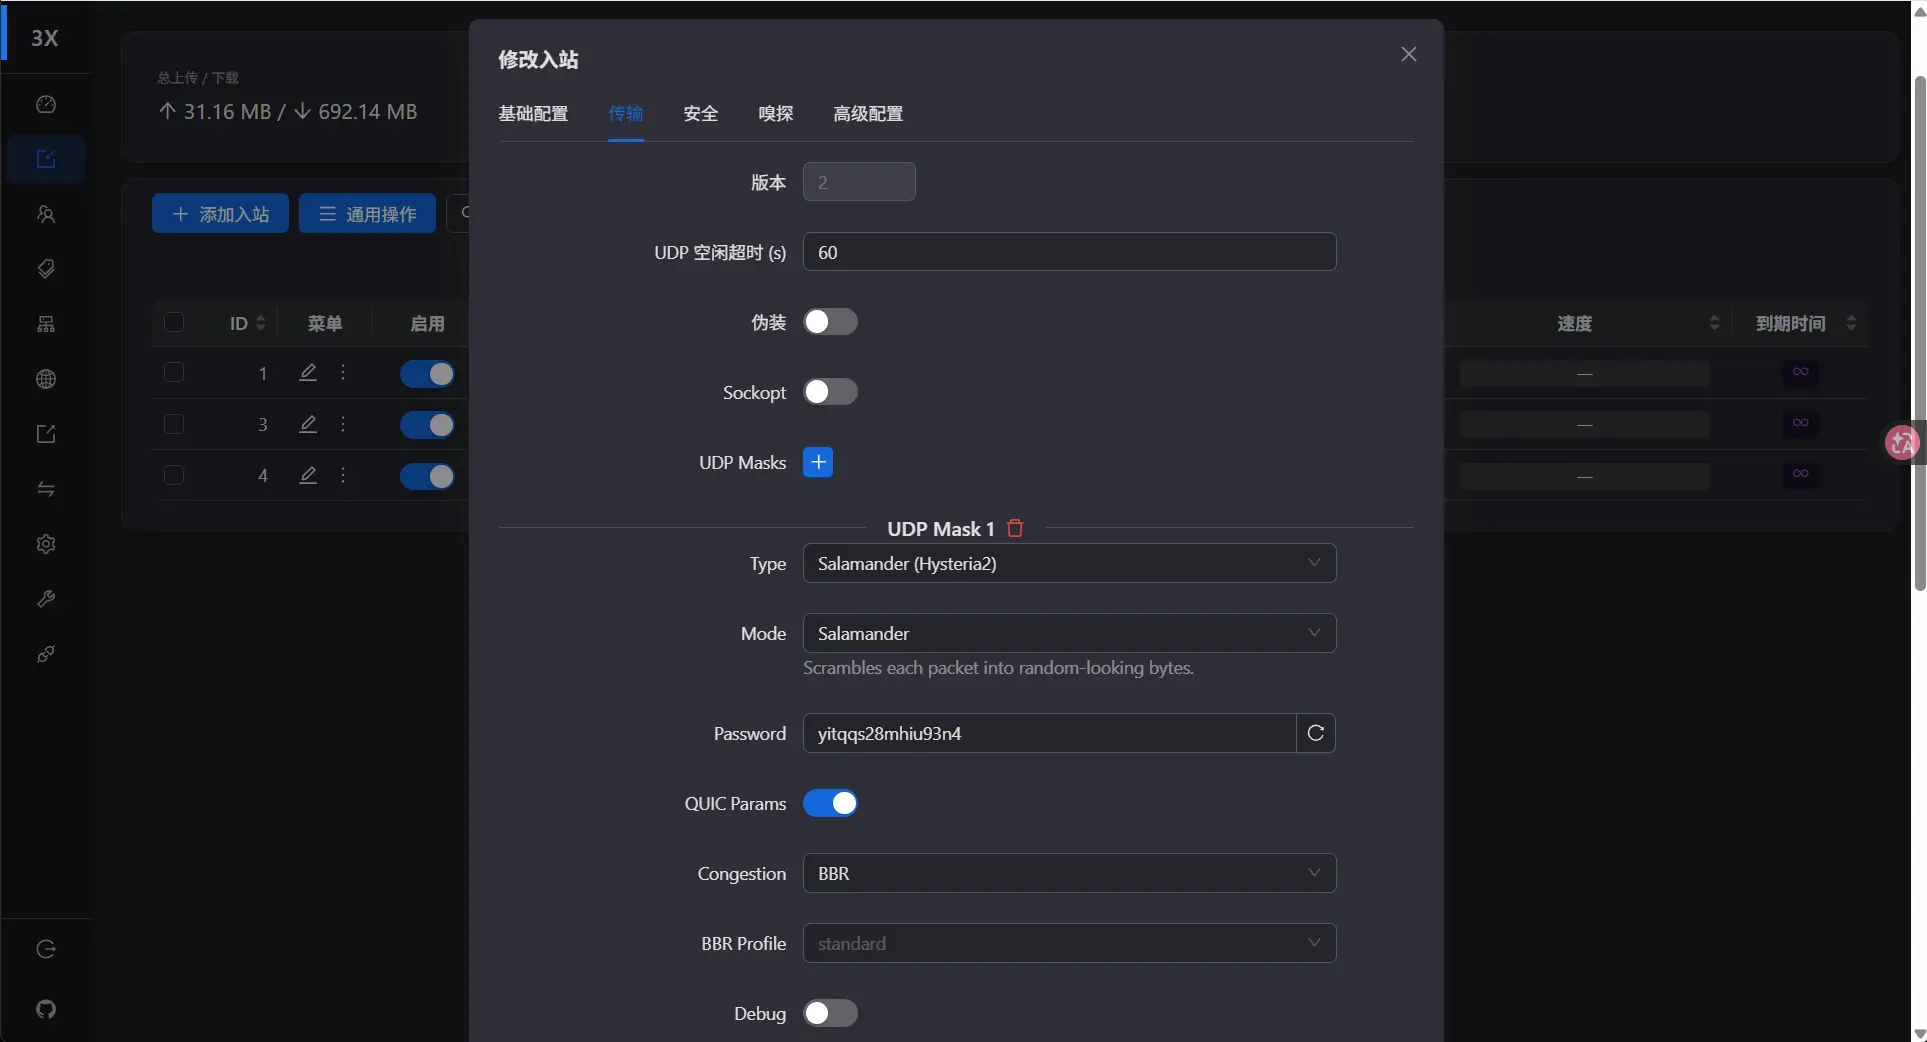
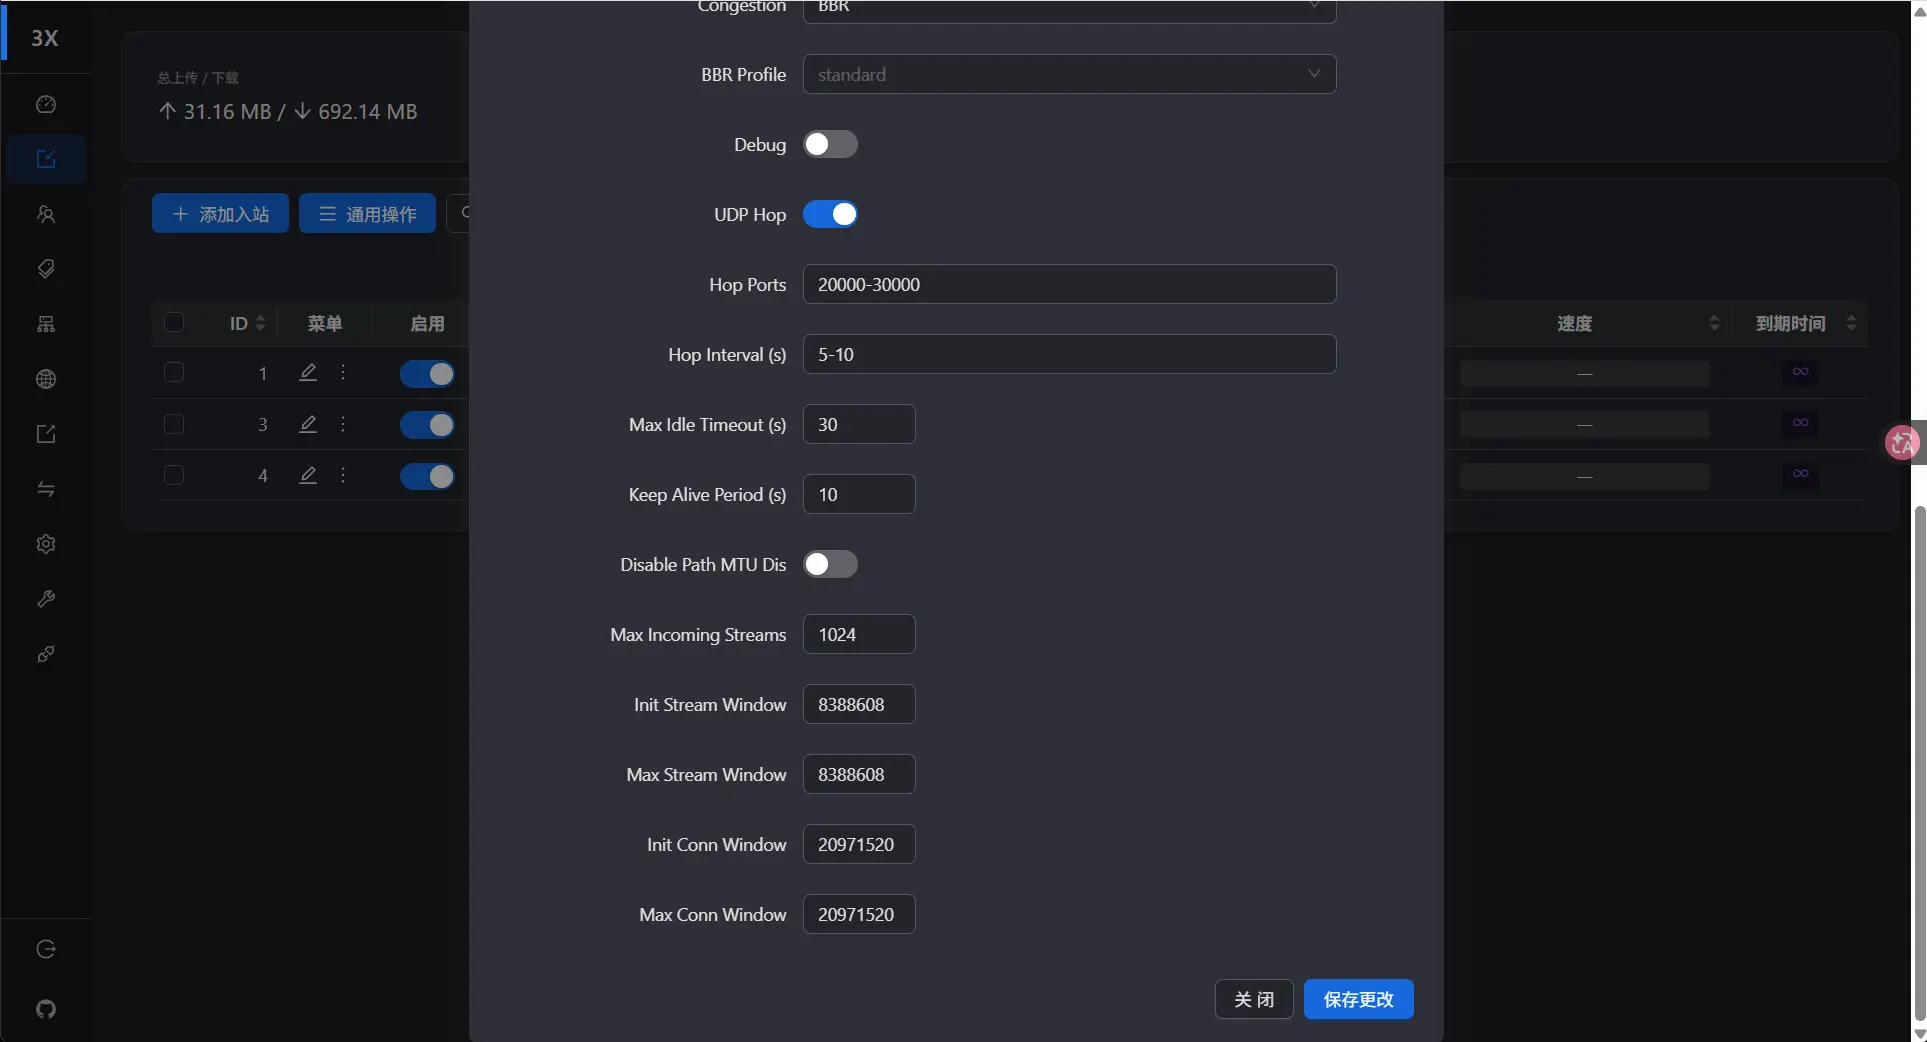
这一页是方案 B 的核心:保留 UDP Mask 1,端口跳跃就挂在它下面。方案 B 跑在 5193 和一大段随机端口上,本来就不像普通网站,加上 Salamander 混淆能让流量特征更难被识别。
| 字段 | 设置 | 说明 |
|---|---|---|
| Type / Mode | Salamander | 混淆,把每个包打乱成随机字节 |
| Password | 用自动生成的即可 | 这是混淆密码,客户端要填 |
| QUIC Params | 开 | 端口跳跃的开关在这里面 |
| Congestion | BBR | 默认 |
| UDP Hop | 开 | 打开后才出现下面两项 |
| Hop Ports | 20000-30000 | 默认是 20000-50000,跨度不要太大,必须和安全列表、iptables 的范围一致 |
| Hop Interval (s) | 5-10 | 每隔 5 到 10 秒随机换一次端口,保持默认 |
| Max Idle Timeout (s) | 30 | 默认 |
| Keep Alive Period (s) | 10 | 默认 |
| 其余窗口、流控参数 | 默认 | 不用动 |
Hop Ports 这一项最容易漏改。服务器只放行到 30000,这里却写 50000 的话,客户端跳到 30001–50000 时就会断流。
再说两个默认参数:
- Max Idle Timeout:连接连续 30 秒没有任何数据包就断开。调大没用,QUIC 实际取客户端和服务端两者中较小的值,而且断网时反而要等更久才重连。
- Keep Alive Period:每 10 秒发一个心跳小包,让连接不会空闲到超时,也能防止路由器把 UDP 映射删掉。心跳间隔必须明显小于空闲超时。
有一点很容易误会:UDP Hop 只负责把跳跃范围写进分享链接,不会在服务器上做任何转发。 真正的转发要靠第二步的 iptables 命令。
伪装开关保持关闭。
③ 安全
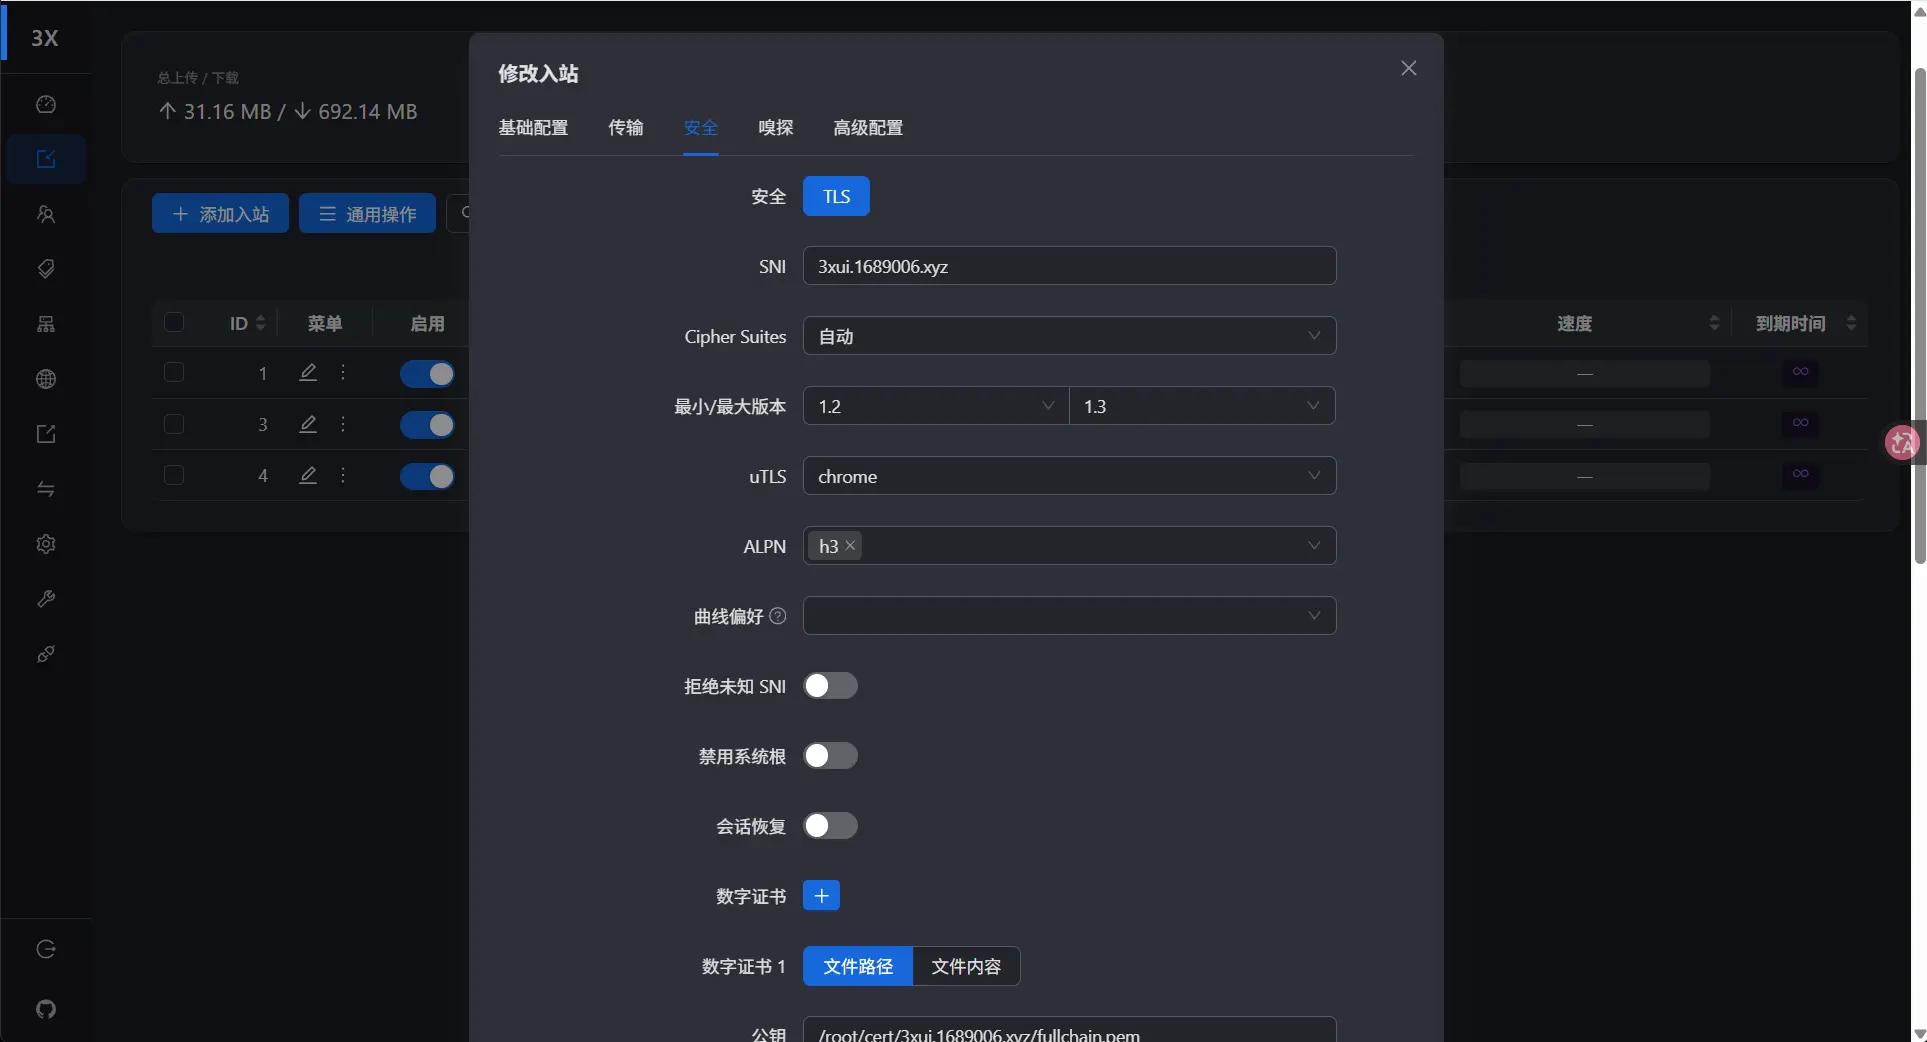
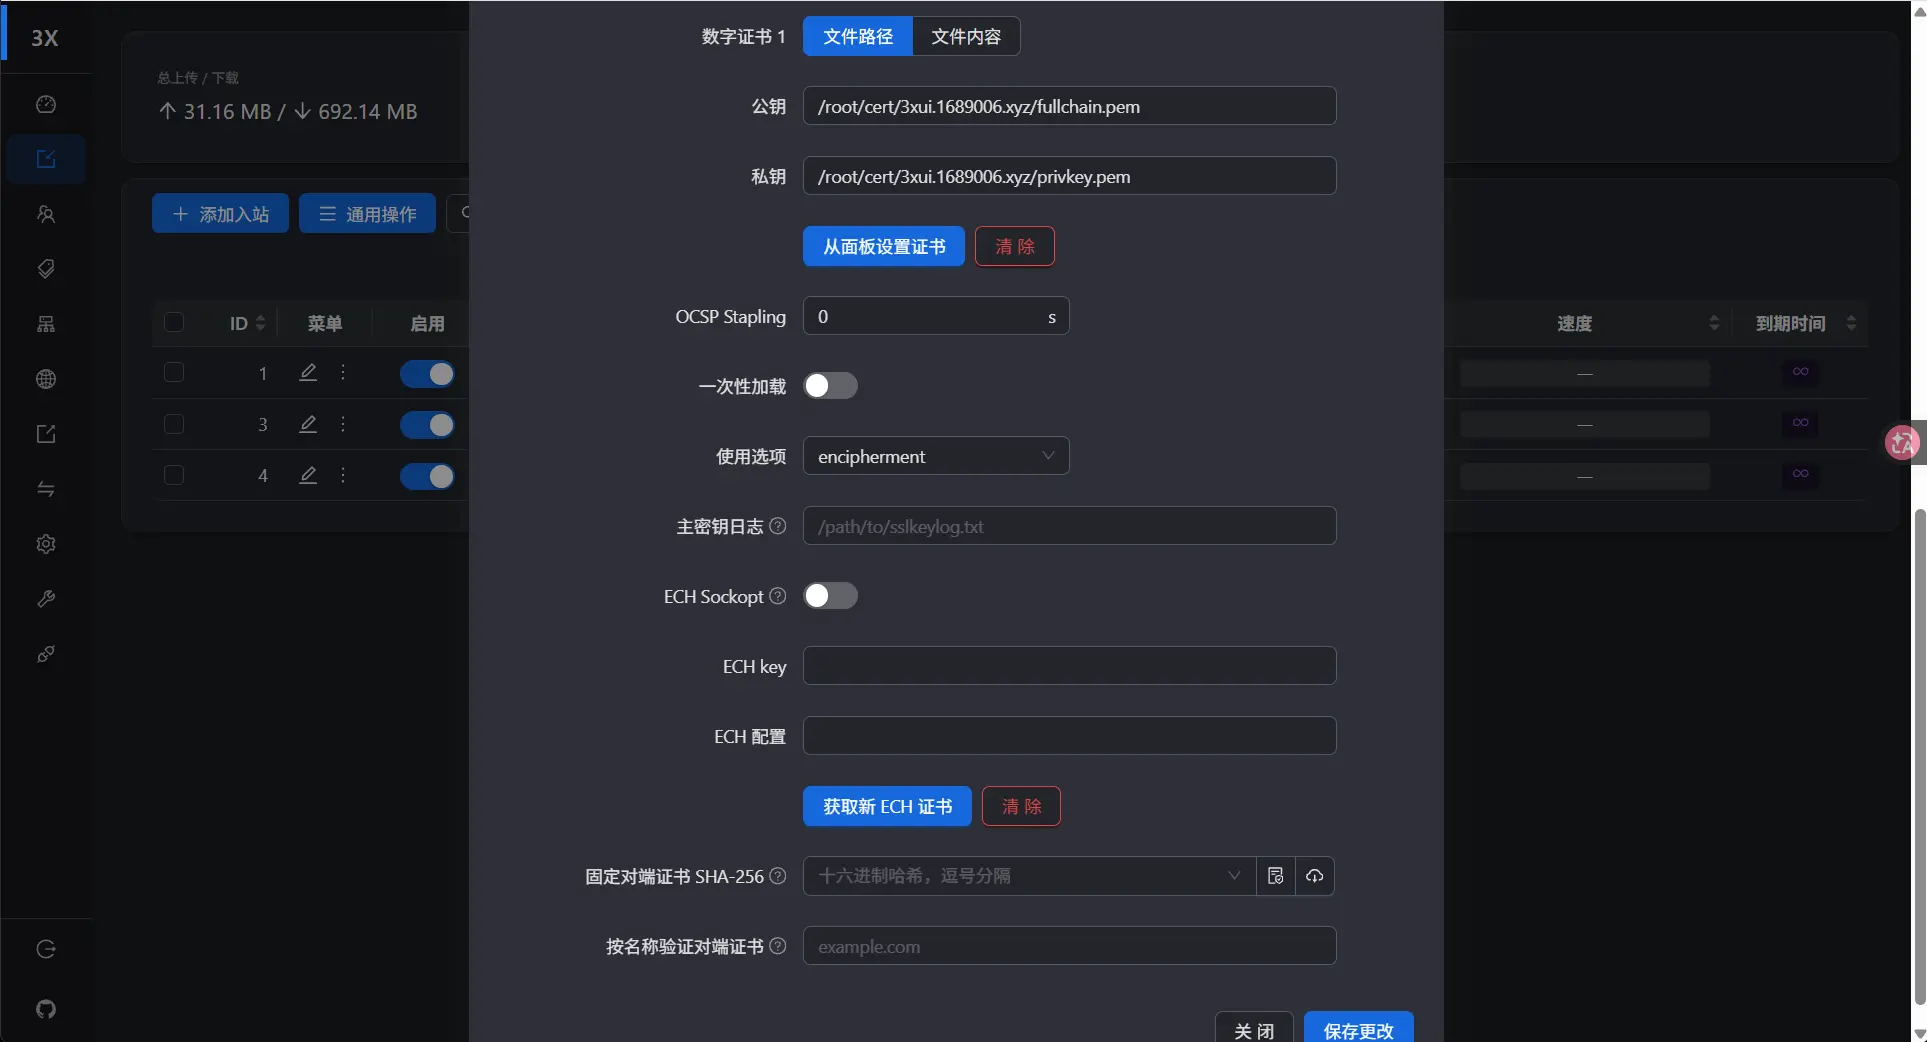
| 字段 | 设置 |
|---|---|
| 安全 | TLS |
| SNI | 你的域名 |
| 最小 / 最大版本 | 默认 1.2 / 1.3 |
| ALPN | 保留 h3 |
| uTLS | None |
| 拒绝未知 SNI | 可以打开 |
| 数字证书 1 | 选「文件路径」,点 从面板设置证书 |
| 其余 | 默认留空 |
④ 嗅探
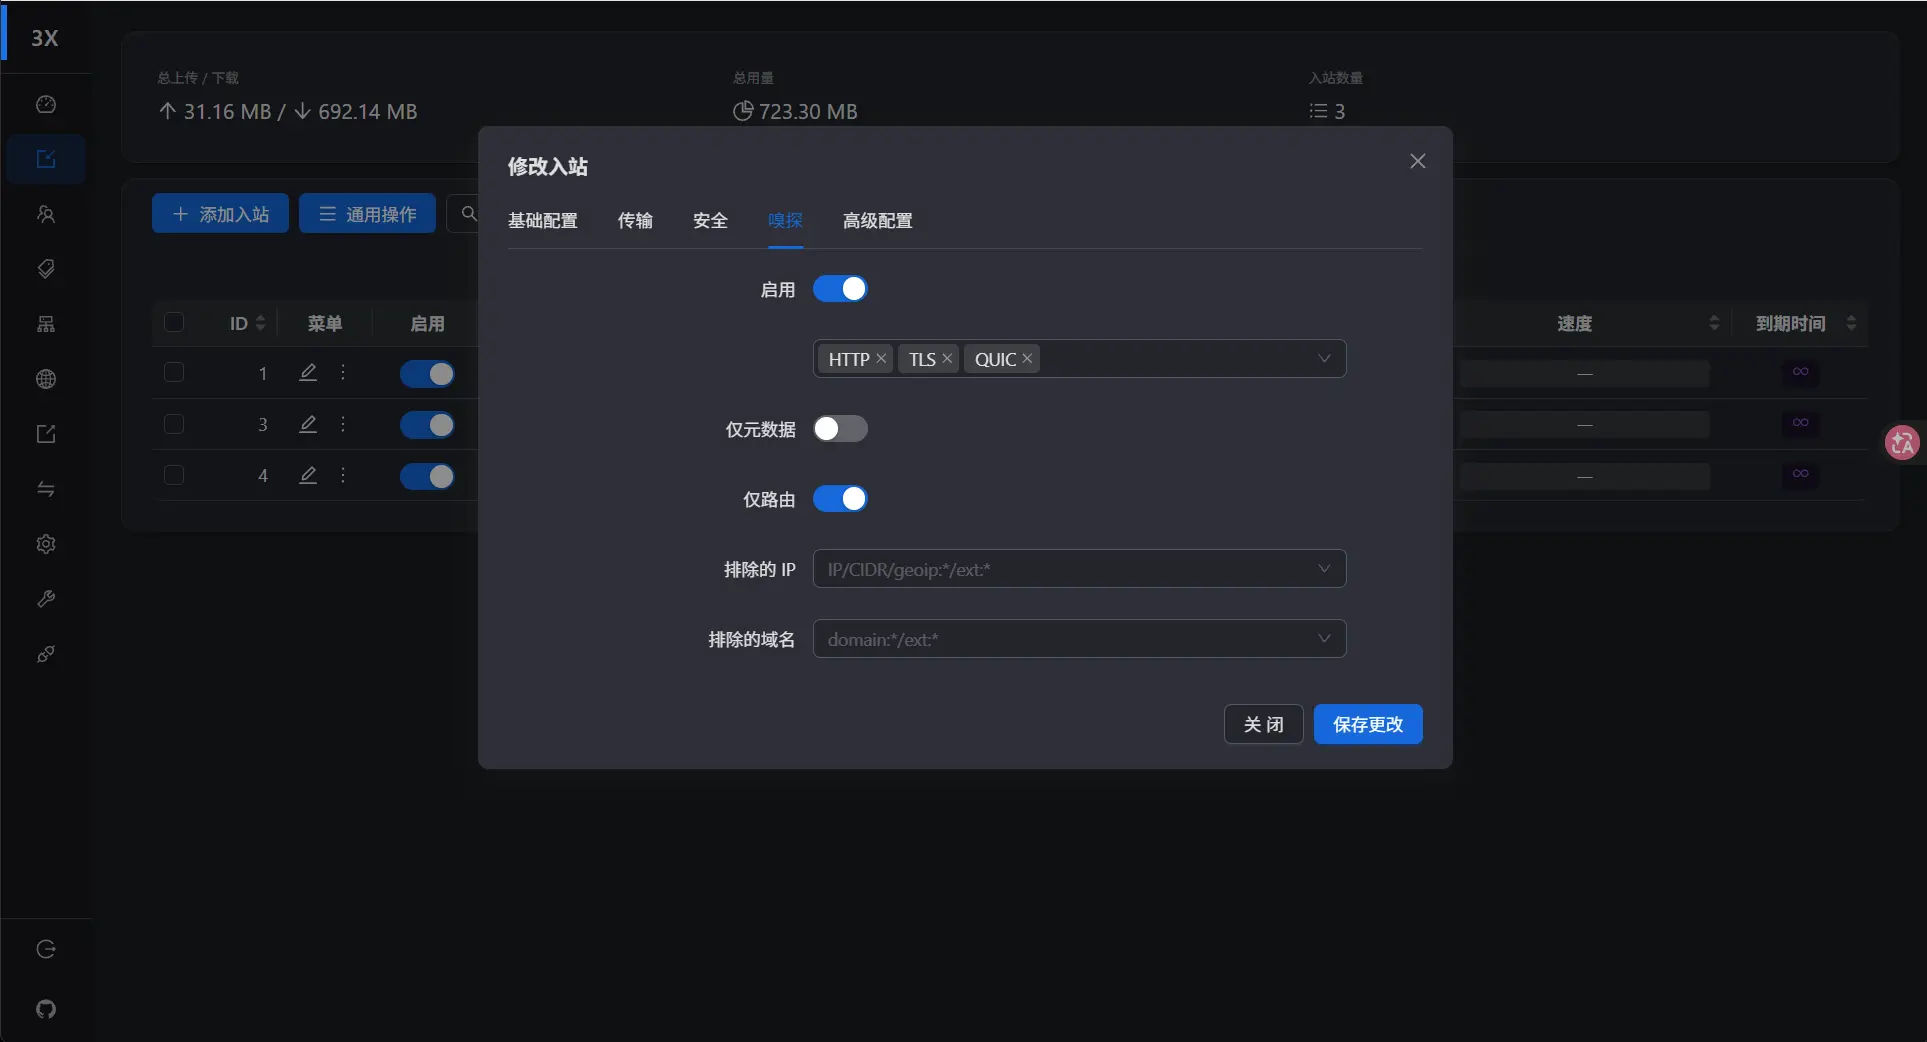
| 字段 | 设置 |
|---|---|
| 启用 | 开 |
| 协议 | HTTP、TLS、QUIC(删掉 FAKEDNS) |
| 仅元数据 | 关 |
| 仅路由 | 开 |
⑤ 创建入站,再添加客户端
点「创建」后,和方案 A 一样去左侧菜单 客户端 → 添加客户端:
- 「邮箱」填
hy2-hop-user,「关联入站」选 hy2-hop。Flow 同样留空。 - 「凭据」里的 Hysteria 认证用自动生成的即可。
「关联入站」可以多选,这里有多种绑定入站的方法
- 绑定到新客户端 hy2-hop-user: 将 hy2-hop入站关联到这个新客户端,这样加上之前创建的 reality 和 443 客户端,就会有三个独立客户端。
- 绑定到hy2-443-user 客户端: 将 hy2-hop 入站关联到客户端 hy2-443-user,这样 hy2-443-user 客户端下面就会有hy2-443,hy2-hop两个入站
- 绑定到Reality的客户端: 将 hy2-hop和 hy2-443 两个UDP 入站都关联到 3X-UI 安装 + Reality 节点 中创建的 Reality 客户端。这样在 Reality 客户端下就会有 Reality, hy2-443,hy2-hop 三个节点。
如果创建这些节点只是自用,这里建议用第三种方法绑定入站节点。好处是导入订阅链接后会创建新的订阅分组,这个订阅分组下面会包含以上三个链接,使用更新都会比较方便。
第二步:开端口 + 端口跳跃转发
第一道:控制台安全列表
还是在同一个安全列表里,添加两条入站规则:
5193端口是案例演示用的,可以随意调整,但要大于1024,小于65535,且躲开两万到三万之间的端口。
| 源 CIDR | IP 协议 | 目标端口范围 | 用途 |
|---|---|---|---|
| 0.0.0.0/0 | UDP | 5193 | 主端口 |
| 0.0.0.0/0 | UDP | 20000-30000 | 跳跃端口 |
NSG 和 IPv6 的处理方法和方案 A 一样。
正常走端口跳跃时,客户端只往 20000-30000 发包,进入系统后才被改成 5193,所以安全列表实际只用到跳跃范围这一条。放行 5193 是为了关掉跳跃直连主端口时也能用:排查问题、或者客户端不支持端口跳跃时都需要它。
第二道:系统 iptables + 端口转发
|
|
用 IPv6 的,把两条规则的 iptables 换成 ip6tables 再执行一遍,然后再保存。
你可能会问:为什么 INPUT 里不放行 20000-30000,转发命令也没写网卡名?
- INPUT 不用单独放行 20000-30000。 INPUT 链在 PREROUTING 之后才处理数据包,这时端口已经被改写成 5193,放行 5193 就够了。但控制台安全列表里的 20000-30000 必须开,因为它在包到达系统之前就开始过滤了。
- 转发规则不用写
-i 网卡名。 PREROUTING 只处理从外部进来的包,单网卡的 Oracle 实例加不加效果都一样。用-I PREROUTING 1插到最前面,即使以后装了 Docker 也能保证先匹配到这条。
千万别顺手把 443 也转发到 5193。外部打到 UDP 443 的包会被改走 5193,方案 A 一个包都收不到,面板还不报错。
同样的道理,20000-30000 这个范围里不要再放其他 UDP 服务(比如以后想装的 WireGuard)。这个范围里的 UDP 包都会被转给 5193,别的服务会悄悄收不到流量。主端口 5193 放在范围外面也是这个原因,直连和跳跃两条路可以分开测。只影响 UDP,面板、订阅这些 TCP 端口不受影响。
跑起来看看对不对:
|
|
如果看到 udp dpt:443 redir ports 5193,说明之前误加过 443 的转发,按行号删掉再保存:
|
|
第三步:导入客户端测试
同样找到 hy2-hop-user 这个客户端,二维码 / 复制链接,链接长这样:
|
|
链接里几个参数的意思:alpn=h3 对应入站安全设置里的 ALPN,security=tls 表示走 TLS,fp=chrome 是客户端的 TLS 指纹,Hysteria2 一般用不上,留着无害。参数顺序不同不影响使用,# 后面的节点名可以导入后自己改。
确认链接里有 mport=20000-30000、obfs=salamander 和 obfs-password。看不到 mport 的话,手动在链接末尾 # 号前面补上 &mport=20000-30000。
导入后核对:
| 字段 | 设置 |
|---|---|
| 地址 | 你的域名 |
| 端口 | 5193 |
| 密码 | hy2-hop-user 的 Hysteria 认证 |
| SNI | 你的域名 |
| 跳过证书验证 | 关 |
| 端口跳跃 | 20000-30000 |
| 混淆(obfs) | salamander + 面板里的混淆密码 |
漏填混淆的话会连不上,症状和端口没开一模一样,导入后务必检查。
建议先关掉客户端的端口跳跃,只连 5193。通了再打开跳跃测一次,出问题时就能马上分清是节点本身还是跳跃转发。
v2rayN(Windows)
- 复制链接,主界面按
Ctrl + V导入。 - 双击节点打开编辑页,确认「端口跳跃」是
20000-30000,跳跃间隔留空就是默认值;混淆密码已填上,跳过证书验证是关的。 - 如果开了跳跃连不上、关掉跳跃却能连上,就在节点编辑页或「设置 → 核心类型设置」里,把 Hysteria2 的核心切换到 sing-box 再试一次。
- 右键「测试真连接延迟」,出现延迟数字就说明通了。
v2rayNG(Android)
- 「+」→「从剪贴板导入」。
- 点编辑图标,确认端口跳跃和混淆字段。没有端口跳跃字段说明版本太旧,先去 GitHub 更新到最新版。
- 连接后点顶部右侧的三个点,「点击测试真连接」。
Shadowrocket(iOS)
- 复制链接后打开 Shadowrocket,点「添加」。
- 点「i」进入编辑页,确认端口跳跃填了
20000-30000,混淆密码已带上。 - 回首页点连通性测试,再打开开关。
v2rayNG 和 Shadowrocket 的端口跳跃字段,不同版本里的位置和叫法可能不一样,以你手上 App 的实际界面为准。
常见报错与解决
A 和 B 都连不上
- 原因:安全列表没放行 UDP,或者证书路径 / SNI 填错。
- 解决:核对安全列表里的 UDP 规则;确认面板入站的证书路径和 SNI 都和域名一致。
安全列表放行了,还是连不上
- 原因:系统 iptables 的放行规则排在了 REJECT 后面。
- 解决:用
iptables -I重新插入放行规则,再用iptables -L INPUT -n --line-numbers确认顺序。
A 连不上,B 正常
- 原因:残留了 443 → 5193 的转发规则。
- 解决:按方案 B 第二步里的方法,找到这条规则并删掉。
B 关掉跳跃能连,开了跳跃就连不上
- 原因:安全列表没放行 20000-30000,或者转发规则没生效。
- 解决:检查安全列表;用方案 B 第二步的验证命令确认转发规则存在,并且客户端连接时 pkts 计数在增长。
重启后端口跳跃失效
- 原因:规则没有保存。
- 解决:执行
netfilter-persistent save。
分享链接里没有 mport
- 原因:3X-UI 版本太旧。
- 解决:手动在链接里补上
&mport=20000-30000;新装的话直接用最新版 3X-UI。
排查的时候记住一个顺序:先关掉客户端的端口跳跃,单连主端口。 主端口通了,问题就只剩转发和端口放行这两处,范围一下子小很多。
写在最后
到这里,你的 Oracle VPS 上已经有三条路了:TCP 443 的 Reality、UDP 443 的 Hysteria2 直连,以及 5193 加端口跳跃的 Hysteria2。哪条被掐,就切到另一条。
AWS 上的端口开放方法和 Oracle 不一样(安全组、Lightsail 防火墙),会放到之后的 AWS 系列里单独讲。
系列导航
- 上一篇:2026 最新版 3X-UI 安装教程:Oracle ARM 实例 + Reality 节点,避开 5 个大坑
- 返回系列目录:Oracle VPS 系列